Чтобы включить безопасную загрузку в Windows 11, откройте настройки UEFI и включите Secure Boot, затем сохраните изменения и проверьте состояние в Windows. Сначала убедитесь, что система уже загружается в режиме UEFI: если используется Legacy/CSM, простое переключение прошивки может оставить компьютер без загрузки.
Secure Boot проверяет доверенность программ, запускаемых до Windows. Это не безопасный режим Windows: пункт «Безопасный режим» в параметрах загрузки решает другую задачу.
Проверьте состояние Secure Boot и режим BIOS
- Нажмите Win + R, введите
msinfo32и нажмите Enter. - В окне «Сведения о системе» выберите одноимённый раздел слева.
- Найдите справа строки «Режим BIOS» и «Состояние безопасной загрузки». Запишите их значения.
| Что показывает Windows | Как действовать |
|---|---|
| UEFI; безопасная загрузка включена | Включать её повторно не требуется. Если ошибка остаётся только в игре, проверьте требования и справку её разработчика. |
| UEFI; безопасная загрузка отключена | Подготовьте ключ BitLocker при шифровании диска, затем найдите управление Secure Boot в прошивке. |
| Устаревший/Legacy; безопасная загрузка не поддерживается | Остановитесь перед изменением режима. Проверьте поддержку UEFI у модели и разметку загрузочного диска. |
| UEFI; безопасная загрузка не поддерживается | Проверьте руководство модели, настройки совместимости и ограничения прошивки. Переустановка Windows не доказывает и не создаёт поддержку функции. |
Строка «Режим BIOS» описывает текущую загрузку Windows. Значение «Не поддерживается» при Legacy ещё не доказывает, что сама плата не умеет Secure Boot.
В требованиях Microsoft к Windows 11 указаны UEFI и поддержка безопасной загрузки. Microsoft отдельно различает такую возможность и фактическое включение. Состояние «Вкл.» подтверждает действующий Secure Boot; оно само по себе не подтверждает соответствие всем остальным требованиям, включая TPM 2.0. У игры или корпоративной политики могут быть дополнительные условия.
Что подготовить до изменения прошивки
Сохраните документы, сделайте резервную копию важных файлов и запишите исходные настройки загрузки. На ноутбуке подключите питание. Если есть вторая ОС, сторонний загрузчик или загрузочная флешка для восстановления, заранее уточните их совместимость с Secure Boot: недоверенный загрузчик может перестать запускаться.
При включённом BitLocker или шифровании устройства подготовьте доступный с другого устройства 48-значный ключ восстановления. Изменение Secure Boot и параметров загрузки может вызвать запрос ключа при следующем старте. Если ключа нет, отложите изменение. Для рабочего компьютера обратитесь к администратору.
Состояние системного тома можно посмотреть из терминала с правами администратора командой manage-bde -status C:. Здесь и далее C: — обычная буква тома Windows; если у вас другая, используйте её. Не публикуйте ключи или полный вывод команд с защитниками диска.
Если системный диск защищён BitLocker, перед плановым изменением прошивки временно приостановите защиту. При наличии пункта откройте Панель управления → Система и безопасность → Шифрование диска BitLocker → Приостановить защиту. Другой документированный способ — Windows PowerShell от имени администратора:
Suspend-BitLocker -MountPoint "C:" -RebootCount 0Эта команда не расшифровывает файлы, но временно делает ключ доступным без обычной проверки загрузки. Значение 0 оставляет защиту приостановленной до ручного возобновления: не оставляйте компьютер в таком состоянии. Если в вашей редакции команда или панель управления BitLocker недоступны, не заменяйте приостановку случайной командой и не отключайте шифрование ради этого шага. Уточните порядок у администратора или производителя. Основание: операции BitLocker и параметры Suspend-BitLocker.
Если обнаружены Legacy/CSM или диск MBR
CSM — режим совместимости UEFI со старой загрузкой BIOS. Для загрузки установленной Windows через UEFI нужен подходящий загрузчик и системный диск GPT. GPT и MBR — способы разметки диска; наличие GPT на другом диске с файлами ничего не говорит о готовности загрузки Windows.
- Нажмите правой кнопкой мыши «Пуск» и откройте «Управление дисками».
- Найдите диск с томом Windows. Нажмите правой кнопкой по левой плашке «Диск N», выберите «Свойства» → «Тома».
- Проверьте строку «Стиль раздела»: GUID/GPT или основная загрузочная запись/MBR. Если загрузочные разделы находятся на другом физическом диске, сначала разберитесь, с какого диска запускается система.
При Legacy и MBR не отключайте CSM и не включайте UEFI наугад. Старая установка может перестать загружаться. Даже GPT сам по себе не гарантирует готовность: ориентируйтесь также на режим текущей загрузки и наличие Windows Boot Manager.
У Microsoft есть средство MBR2GPT, но преобразование — отдельная операция с проверкой разметки, резервной копией и планом восстановления. Сначала нужна проверка /validate; успешная проверка не создаёт резервную копию. После преобразования потребуется UEFI, а при BitLocker — дополнительная работа с защитниками по документации. Обратного переключателя «отменить преобразование» нет. Не удаляйте разделы ради успешной проверки и не используйте DiskPart clean: это не способ включить Secure Boot.
Если не уверены в структуре дисков или совместимости видеокарты и загрузчика с UEFI, остановитесь на диагностике и обратитесь к специалисту. Для уже работающей Windows в режиме UEFI преобразовывать диск ради Secure Boot обычно не требуется.
Включите Secure Boot в настройках UEFI
Следующие шаги подходят, когда Windows уже загружается в UEFI, условия модели проверены, а при шифровании подготовлен ключ восстановления.
- Откройте Параметры → Система → Восстановление. В разделе расширенных параметров запуска нажмите «Перезагрузить сейчас», предварительно сохранив работу.
- В среде восстановления выберите «Поиск и устранение неисправностей» → «Дополнительные параметры» → параметры встроенного ПО UEFI → «Перезагрузить». Перевод плиток может отличаться.
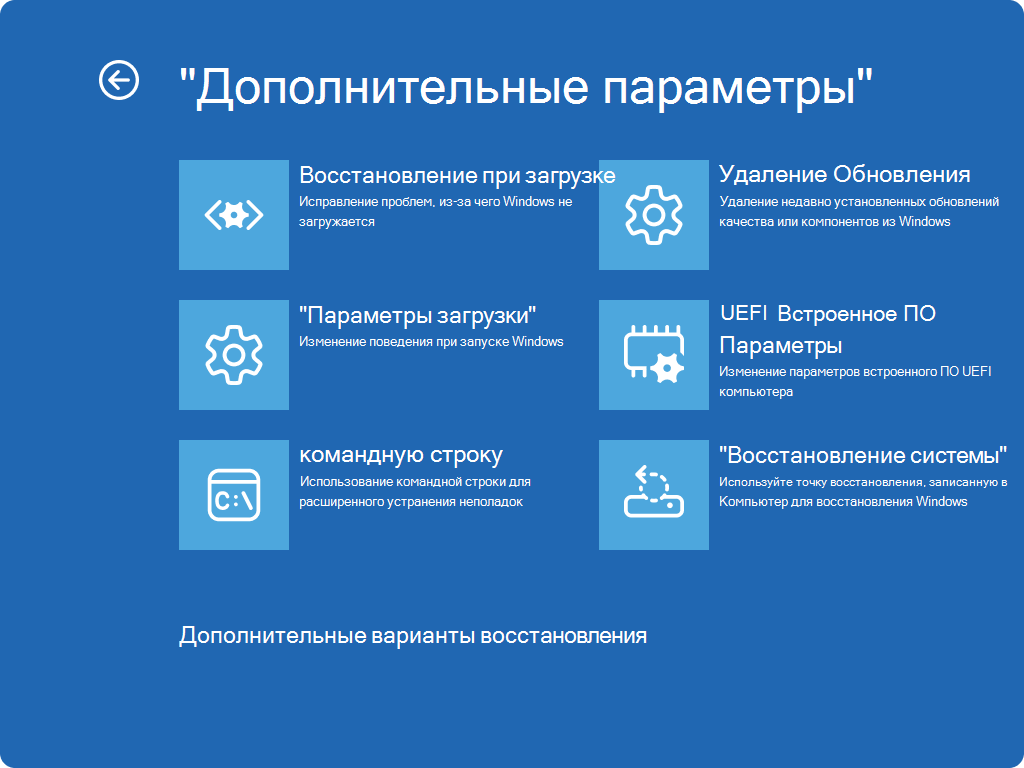
Если плитки нет, используйте клавишу входа при включении по руководству модели. Подробные варианты разобраны в статье о входе в BIOS и UEFI. Отсутствие плитки не является поводом сразу менять Legacy на UEFI.
- Найдите раздел управления безопасной загрузкой. Обычно он называется Secure Boot и находится в Boot или Security. Сверьтесь с таблицей ниже и руководством именно вашей модели.
- Включите управляющий параметр: например, Secure Boot → Enabled или Secure Boot Control → Enabled. Строка Secure Boot State может быть только индикатором: её нельзя редактировать.
- Просмотрите список изменений и выберите сохранение с выходом. Во многих прошивках это F10, но используйте подсказку своего меню. После перезапуска дождитесь Windows.
Если для доступности функции прошивка требует отключить CSM, делайте это только после проверки UEFI-загрузки и совместимости оборудования. Не меняйте одновременно режим контроллера SATA/RAID, TPM и другие несвязанные параметры: это затруднит восстановление при ошибке.
Где искать настройку у разных производителей
Это примеры из официальных инструкций, а не универсальные пути для всего бренда. Английские названия оставлены как названия параметров, чтобы их можно было сопоставить с руководством устройства.
| Устройство или семейство | Пример расположения и важное отличие |
|---|---|
| ASUS, плата ROG MAXIMUS Z790 HERO | Boot → Secure Boot; OS Type — Windows UEFI Mode. Состояние зависит также от наличия ключей, один выбор типа ОС не гарантирует «Вкл.». |
| ASUS, ноутбуки и интерфейс MyASUS in UEFI | Advanced Mode → Security → Secure Boot → Secure Boot Control. Индикатор состояния обновляется после сохранения и перезапуска. |
| MSI MAG B550 TOMAHAWK | Settings → Advanced → Windows OS Configuration: режим BIOS CSM/UEFI и меню Secure Boot. Сначала проверяют GPT и UEFI. |
| Dell | В примере официальной инструкции для новых систем — Boot Configuration; для старых — отдельный раздел Secure Boot. Вход обычно F2; путь зависит от модели. |
| HP | Secure Boot Configuration либо параметры загрузки, в зависимости от семейства. Вход через Esc и F10 или F10 по руководству устройства. |
| Lenovo ThinkPad, ThinkCentre, ThinkStation | Security → Secure Boot, затем Enabled или On. Варианты текстового и графического меню различаются; сохранение обычно F10. |
| GIGABYTE H310M S2H 2.0 | Руководство платы указывает: Secure Boot доступен при CSM Support → Disabled. Это условие доступности, а не разрешение отключать CSM при Legacy-установке. |
| Acer, отдельные настольные модели | Authentication, Security или Boot. На части моделей изменение требует Supervisor Password. Не создавайте такой пароль наугад: потеря пароля ограничивает доступ к настройкам; порядок установки и удаления нужно сверять с моделью. |
Если меню отличается, найдите точную модель компьютера или материнской платы и её руководство на сайте производителя. Не переносите инструкцию другой платы только из-за похожего цвета BIOS.
Проверьте результат и возобновите BitLocker
- После запуска Windows заново откройте
msinfo32. Ожидаемый результат — «Режим BIOS: UEFI» и включённое состояние безопасной загрузки. - Для дополнительной проверки откройте Windows PowerShell от имени администратора и выполните
Confirm-SecureBootUEFI. Значение True означает включённую функцию, False — выключенную при поддержке. Ошибка неподдерживаемой платформы не равна False; отказ в доступе требует запуска с правами администратора. См. описание команды Microsoft. - Если приостанавливали BitLocker, после успешной загрузки возобновите защиту в панели управления либо командой
Resume-BitLocker -MountPoint "C:". Проверьтеmanage-bde -status C:: защита должна быть включена. Сохранённый ключ восстановления оставьте в надёжном месте.
Если исходная ошибка была в конкретной программе, запустите её снова. Наличие True не означает, что выполнены все требования программы: например, TPM проверяют отдельно.
Если Secure Boot не включается или Windows не запускается
В прошивке Enabled, в Windows отключено. Проверьте сохранение изменений, перезапустите компьютер и снова откройте сведения о системе. Затем сверьте с руководством режим UEFI, CSM, тип ОС и индикаторы User/Setup или Active/Not Active. Enabled может означать заданное управление, а Not Active — отсутствие действующей защиты. Отсутствие Platform Key (PK) — одна из возможных причин; наличие этого ключа и рабочий режим указаны, например, в руководстве MSI.
Пункт серый или отсутствует. Уточните, открыт ли нужный режим настроек и допускает ли модель изменение параметра. Это может зависеть от CSM, пароля администратора прошивки или политики организации. Не подбирайте пароль и не модифицируйте BIOS ради появления меню.
Не сбрасывайте ключи и BIOS как универсальное исправление. Delete/Clear Secure Boot Keys удаляет доверенные данные, а Load Defaults меняет и другие параметры. Восстановление заводских ключей также меняет доверие к загрузчикам. Для обычной Windows оно иногда предусмотрено инструкцией производителя при Setup Mode, но сначала нужны проверка точной модели, ключ BitLocker и учёт второй ОС или собственных ключей. Не переключайте Custom/Standard «по кругу» без понимания последствий.
Важное для 2026 года: Microsoft обновляет сертификаты Secure Boot, выпущенные в 2011 году, на сертификаты 2023 года. Обновление доверенных сертификатов и включение переключателя — разные задачи. Используйте поддерживаемую Windows с актуальными обновлениями и рекомендации производителя для своей прошивки. Само истечение сертификатов не означает немедленную остановку Windows; оно ограничивает получение новых защит ранней загрузки. Отключение Secure Boot не решает эту задачу. Подробности — в пояснении Microsoft.
Появился запрос BitLocker. Сопоставьте идентификатор ключа на экране с сохранённым ключом восстановления и введите подходящий ключ. Не очищайте TPM, не форматируйте диск и не переустанавливайте Windows, чтобы убрать запрос. Если ключ недоступен, обратитесь к владельцу учётной записи или администратору.
Windows не загружается, но прошивка открывается. Верните только изменённые вами параметры к записанным значениям: прежде всего Secure Boot, а при изменении — исходный режим загрузки. Если диск не преобразовывали, возврат прежнего Legacy/CSM может восстановить запуск старой установки. После преобразования в GPT простое возвращение Legacy не является отменой. При сообщении об ошибке подписи проверьте совместимость загрузчика; не стирайте списки отзыва ради его запуска.
Чёрный экран, в прошивку войти не удаётся. Не меняйте параметры вслепую и не замыкайте контакты платы по случайной инструкции. Найдите порядок восстановления именно своей модели или обратитесь в сервис: причина может относиться к совместимости оборудования с UEFI, а не к настройке Windows.
Как отменить включение
Если изменения ещё не сохранены, выберите выход без сохранения — Discard Changes and Exit или аналогичный пункт. Если уже сохранены, снова войдите в UEFI, верните управляющий параметр Secure Boot в прежнее состояние и сохраните. На ASUS с выбором OS Type возвращайте записанное исходное значение. Выход без сохранения не отменяет предыдущую сохранённую настройку.
При BitLocker перед плановой отменой снова подготовьте ключ восстановления и приостановите защиту, затем после успешного запуска возобновите её. Не включайте Legacy ради простого отключения Secure Boot у работающей UEFI-системы. Отключение снижает защиту и может нарушить требования игры или организации; если оно было временным для диагностики, верните Secure Boot после устранения причины.
Частые вопросы
Правка реестра не заменяет управление Secure Boot в UEFI. Для проверки используйте msinfo32 или Confirm-SecureBootUEFI с правами администратора, а для включения — настройку прошивки по руководству модели.
Это разные функции. TPM 2.0 входит в требования Windows 11, но включённый TPM не означает, что работает Secure Boot. Не меняйте несколько настроек одновременно без необходимости; проверьте каждую отдельно.
Secure Boot может отклонить недоверенный или отозванный загрузчик. Используйте актуальный официальный носитель и проверьте его совместимость. Не удаляйте ключи и списки отзыва ради запуска старой флешки.
Сам переключатель Secure Boot не предназначен для удаления файлов. Но смена режима загрузки может нарушить запуск Windows, а BitLocker может потребовать ключ восстановления. Поэтому резервная копия и подготовка ключа нужны до изменения прошивки.
Нет, само по себе это состояние не требует переустановки. При UEFI сначала проверяют управление Secure Boot в прошивке. При Legacy или MBR нужна отдельная подготовка загрузки; выполнять преобразование диска без проверки и резервной копии не следует.